Domain pwtc.de kaufen?
Wir ziehen mit dem Projekt
pwtc.de um.
Sind Sie am Kauf der Domain
pwtc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pwtc.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
INF Orangefarbenes Acryl Meetingraum Status Schild - Bitte Nicht Stören AnzeigeZeigen Sie den Status des Besprechungsraums mit diesem orangefarbenen Acryl-Schild deutlich an. Verhindert Unterbrechungen in Büros und Hotels. Einfach zu installieren, leicht und fördert eine produktive Umgebung. Ideal für Konferenzräume und Bürotüren. Klare Statusanzeige: Dieses orangefarbene Acryl-Schild für Besprechungsräume zeigt deutlich den aktuellen Status eines Raumes an und verhindert unerwünschte Unterbrechungen. Seine leuchtende Farbe und der gut lesbare Text "Bitte Nicht Stören / In einer Besprechung / Danke" stellen sicher, dass jeder über die Belegung des Raumes informiert ist. Ideal für Konferenzräume, Büros und Hotels, fördert dieses Schild eine produktive und respektvolle Umgebung. Es ist eine einfache, aber effektive Lösung für die Verwaltung der Verfügbarkeit von Besprechungsräumen und die Minimierung von Störungen während wichtiger Diskussionen oder Präsentationen. Das Schild ist perfekt für den Einsatz in jeder professionellen Umgebung, in der Privatsphäre und Konzentration unerlässlich sind. Einfache Installation & Nutzung: Das Status-Schild für Besprechungsräume ist für eine mühelose Installation und benutzerfreundliche Bedienung konzipiert. Hängen Sie es einfach an den Türgriff oder befestigen Sie es mit Klebstoff (nicht im Lieferumfang enthalten) an der Wand. Das leichte Acrylmaterial erleichtert die Handhabung und Positionierung. Die klare und prägnante Botschaft beseitigt jegliche Unklarheiten über den Status des Raumes. Dieses Schild ist eine praktische und bequeme Lösung für jede Büro- oder Hotelumgebung, die sicherstellt, dass Besprechungen und private Gespräche nicht gestört werden. Sein einfaches Design und seine Funktionalität machen es zu einem unverzichtbaren Werkzeug für die Aufrechterhaltung einer professionellen und konzentrierten Atmosphäre. Professionelles Erscheinungsbild: Dieses aus hochwertigem orangefarbenem Acryl gefertigte Schild für Besprechungsräume verleiht jeder Büro- oder Hotelumgebung einen Hauch von Professionalität. Sein schlankes und modernes Design ergänzt jede Einrichtung und verbessert die Gesamtästhetik des Raumes. Der klare und lesbare Text stellt sicher, dass die Botschaft leicht verständlich ist, während die leuchtende Farbe die Aufmerksamkeit auf das Schild lenkt. Dieses Schild ist nicht nur funktional, sondern auch optisch ansprechend und somit eine wertvolle Ergänzung für jede professionelle Umgebung. Es trägt dazu bei, eine gepflegte und organisierte Atmosphäre zu schaffen, die sich positiv auf das Unternehmen oder die Einrichtung auswirkt. Spezifikationen: Farbe: Orange Größe: Länge: 24 cm, Breite: 8 cm Material: Acryl Das Paket beinhaltet: Markierungsaufkleber x 19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
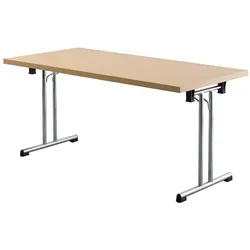
Klapptisch Konferenzraum FremmaKlapptisch Fremma für Konferenzraum Ein Klapptisch im Konferenzraum ist nicht nur eine praktische Lösung, sondern auch eine Veränderung in der Art und Weise der Zusammenarbeit. Dieser Klapptisch ist in seiner praktischen Handhabung unübertroffen. Er lässt sich mühelos auf- und zusammenklappen, was nicht nur Platz spart, sondern auch die Organisation Ihrer Besprechungen erleichtert. Standardausstattung: + Tischplatte 138 x 69 cm. + Plattenstärke 3,8 cm. + Belastbarkeit 60 kg. + Höhenjustierung ± 5 mm. + fertig montiert geliefert. + 2 Jahre Garantie. Maße: Höhe: ca. 73,5 cm Breite: ca. 138 cm Tiefe: ca. 69 cm Lieferung: Klapptisch Konferenzraum Fremma wird montiert ausgeliefert. Die Lieferung erfolgt frei Bordsteinkante. Vertragen und Montage sind gegen Aufpreis möglich; die Möbelspedition liefert und montiert die Ware direkt vor Ort. Bei Vertragen oder Montage verlängert sich die Lieferzeit um zwei Wochen. Qualitätsprodukt vom renommierten Hersteller mit kurzer Lieferzeit.343,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
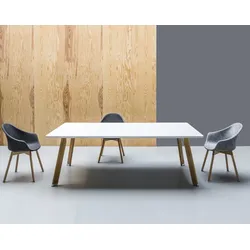
Design Konferenzraum Tisch SipilimDesign Konferenzraum Tisch Sipilim Design Konferenzraum Tisch Sipilim besticht in erster Stelle durch seine Beine aus Massivholz Eiche. Konferenzraum Tisch in der Größe von ca. 220 x 110 cm ist ideal für die Durchführung der Besprechungen im Kreis von bis zu 8 Personen. Tisch für Konferenzraum Sipilim ist eine ideale Ergänzung der Büromöbel-Serie Sipilim. Standardausstattung: + Rechteckige Tischplatte ca. 220 x 110 cm + 4-Bein Gestell + Beine aus Massivholz Eiche + Tischhöhe ca. 74. + Oberfläche: Melamin. Optional: Echtholz-Furnier. Maße Konferenzraum Tisch: Gesamtbreite: ca. 220 cm Gesamttiefe: ca. 110 cm Höhe: ca. 74 cm Lieferumfang: Design Konferenzraum Tisch Sipilim Lieferung: Design Konferenzraum Tisch wird zerlegt ausgeliefert. Die Lieferung erfolgt frei Bordsteinkante. Optional deutschlandweit (außer Inseln) (Lieferzeit + 2 Wochen): + Lieferung bis zur Verwendungsstelle + Lieferung, Vertragen, Montage Service, Entsorgung der Verpackung. Qualitätsprodukt vom renommierten Hersteller aus der EU1271,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Dienstleistungen bietet ein typisches Kongresszentrum für Veranstaltungsplaner an? Was sind die wichtigsten Merkmale, die ein Kongresszentrum zu einem geeigneten Veranstaltungsort machen?
Ein typisches Kongresszentrum bietet Dienstleistungen wie Veranstaltungsplanung, technische Ausstattung und Catering an. Die wichtigsten Merkmale, die ein Kongresszentrum zu einem geeigneten Veranstaltungsort machen, sind die Größe der Räumlichkeiten, die technische Ausstattung und die Flexibilität bei der Gestaltung von Veranstaltungen. Außerdem ist die Lage und Erreichbarkeit des Kongresszentrums ein wichtiger Faktor für Veranstaltungsplaner. **
-
Welche Anforderungen muss ein Tagungsraum erfüllen, um als optimaler Veranstaltungsort für geschäftliche Meetings und Konferenzen zu dienen?
Ein optimaler Tagungsraum sollte ausreichend Platz für alle Teilnehmer bieten, gut ausgestattet mit Technik wie Beamer und WLAN sein und eine angenehme Atmosphäre für produktive Meetings schaffen. Zudem sollte er gut erreichbar sein, über ausreichend Parkmöglichkeiten verfügen und Catering-Services anbieten. Die Möglichkeit zur individuellen Gestaltung und Flexibilität bei der Buchung sind weitere wichtige Anforderungen. **


Was sind die wichtigsten Merkmale, die ein modernes Kongresszentrum auszeichnen, und wie trägt es zur Attraktivität einer Stadt als Veranstaltungsort bei?
Ein modernes Kongresszentrum zeichnet sich durch eine flexible Raumgestaltung, innovative Technologie und nachhaltige Bauweise aus. Es trägt zur Attraktivität einer Stadt als Veranstaltungsort bei, indem es internationale Veranstaltungen anzieht, die lokale Wirtschaft stärkt und das Image der Stadt als dynamischer und weltoffener Standort fördert. Zudem bietet es den Besuchern und Teilnehmern eine hochwertige Infrastruktur und ein angenehmes Veranstaltungserlebnis. **
Wie groß ist die größte Messehalle der Welt? Was sind wichtige Infrastruktureinrichtungen in einer Messehalle?
Die größte Messehalle der Welt ist die New International Expo Center in Shanghai, China, mit einer Gesamtfläche von 500.000 Quadratmetern. Wichtige Infrastruktureinrichtungen in einer Messehalle sind beispielsweise Stromversorgung, Wasseranschlüsse und sanitäre Einrichtungen für Aussteller und Besucher. Außerdem sind moderne Kommunikations- und IT-Infrastrukturen wie WLAN und Telefonanschlüsse unverzichtbar. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meetingraum Tisch BG-Line für 8 PersonenMeetingraum Tisch für 8 Personen BG-Line Profitieren Sie von produktiven Besprechungen in einem modernen und stilvollen Umfeld mit dem exklusiven Meetingraum Tisch, der Platz für bis zu 8 Personen bietet. Mit einer großzügigen Tischplatte von 160 x 164 cm bietet dieser Tisch ausreichend Platz, um alle Gedanken und Unterlagen auszubreiten, ohne sich eingeengt zu fühlen. Ein integrierter Kabelauslass, eine praktische Kabelwanne und eine vertikale Kabelführung sorgen dafür, dass Kabel ordentlich verstaut werden können. Standardausstattung: + Tischplatte mit Echtholz furniert. + 4-Fuß Gestell. + Höhenjustierung. + Einlage aus Melamin mit Kabelauslass. + Kabelwanne. + Vertikale Kabelführung. + 10 Jahre Herstellergarantie. Maße in cm: Höhe: ca. 74 Breite: ca. 164 Tiefe: ca. 160 Lieferung: Meetingraum Tisch BG-Line für 8 Personen wird zerlegt ausgeliefert. Die Lieferung erfolgt frei Bordsteinkante. Dieses Produkt besteht aus 7 Paketen. Gewicht: ca. 72,9 kg. Hochwertiges Produkt made in EU.1133,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Orangefarbenes Acryl Meetingraum Status Schild - Bitte Nicht Stören AnzeigeZeigen Sie den Status des Besprechungsraums mit diesem orangefarbenen Acryl-Schild deutlich an. Verhindert Unterbrechungen in Büros und Hotels. Einfach zu installieren, leicht und fördert eine produktive Umgebung. Ideal für Konferenzräume und Bürotüren. Klare Statusanzeige: Dieses orangefarbene Acryl-Schild für Besprechungsräume zeigt deutlich den aktuellen Status eines Raumes an und verhindert unerwünschte Unterbrechungen. Seine leuchtende Farbe und der gut lesbare Text "Bitte Nicht Stören / In einer Besprechung / Danke" stellen sicher, dass jeder über die Belegung des Raumes informiert ist. Ideal für Konferenzräume, Büros und Hotels, fördert dieses Schild eine produktive und respektvolle Umgebung. Es ist eine einfache, aber effektive Lösung für die Verwaltung der Verfügbarkeit von Besprechungsräumen und die Minimierung von Störungen während wichtiger Diskussionen oder Präsentationen. Das Schild ist perfekt für den Einsatz in jeder professionellen Umgebung, in der Privatsphäre und Konzentration unerlässlich sind. Einfache Installation & Nutzung: Das Status-Schild für Besprechungsräume ist für eine mühelose Installation und benutzerfreundliche Bedienung konzipiert. Hängen Sie es einfach an den Türgriff oder befestigen Sie es mit Klebstoff (nicht im Lieferumfang enthalten) an der Wand. Das leichte Acrylmaterial erleichtert die Handhabung und Positionierung. Die klare und prägnante Botschaft beseitigt jegliche Unklarheiten über den Status des Raumes. Dieses Schild ist eine praktische und bequeme Lösung für jede Büro- oder Hotelumgebung, die sicherstellt, dass Besprechungen und private Gespräche nicht gestört werden. Sein einfaches Design und seine Funktionalität machen es zu einem unverzichtbaren Werkzeug für die Aufrechterhaltung einer professionellen und konzentrierten Atmosphäre. Professionelles Erscheinungsbild: Dieses aus hochwertigem orangefarbenem Acryl gefertigte Schild für Besprechungsräume verleiht jeder Büro- oder Hotelumgebung einen Hauch von Professionalität. Sein schlankes und modernes Design ergänzt jede Einrichtung und verbessert die Gesamtästhetik des Raumes. Der klare und lesbare Text stellt sicher, dass die Botschaft leicht verständlich ist, während die leuchtende Farbe die Aufmerksamkeit auf das Schild lenkt. Dieses Schild ist nicht nur funktional, sondern auch optisch ansprechend und somit eine wertvolle Ergänzung für jede professionelle Umgebung. Es trägt dazu bei, eine gepflegte und organisierte Atmosphäre zu schaffen, die sich positiv auf das Unternehmen oder die Einrichtung auswirkt. Spezifikationen: Farbe: Orange Größe: Länge: 24 cm, Breite: 8 cm Material: Acryl Das Paket beinhaltet: Markierungsaufkleber x 19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klapptisch Konferenzraum FremmaKlapptisch Fremma für Konferenzraum Ein Klapptisch im Konferenzraum ist nicht nur eine praktische Lösung, sondern auch eine Veränderung in der Art und Weise der Zusammenarbeit. Dieser Klapptisch ist in seiner praktischen Handhabung unübertroffen. Er lässt sich mühelos auf- und zusammenklappen, was nicht nur Platz spart, sondern auch die Organisation Ihrer Besprechungen erleichtert. Standardausstattung: + Tischplatte 138 x 69 cm. + Plattenstärke 3,8 cm. + Belastbarkeit 60 kg. + Höhenjustierung ± 5 mm. + fertig montiert geliefert. + 2 Jahre Garantie. Maße: Höhe: ca. 73,5 cm Breite: ca. 138 cm Tiefe: ca. 69 cm Lieferung: Klapptisch Konferenzraum Fremma wird montiert ausgeliefert. Die Lieferung erfolgt frei Bordsteinkante. Vertragen und Montage sind gegen Aufpreis möglich; die Möbelspedition liefert und montiert die Ware direkt vor Ort. Bei Vertragen oder Montage verlängert sich die Lieferzeit um zwei Wochen. Qualitätsprodukt vom renommierten Hersteller mit kurzer Lieferzeit.343,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Design Konferenzraum Tisch SipilimDesign Konferenzraum Tisch Sipilim Design Konferenzraum Tisch Sipilim besticht in erster Stelle durch seine Beine aus Massivholz Eiche. Konferenzraum Tisch in der Größe von ca. 220 x 110 cm ist ideal für die Durchführung der Besprechungen im Kreis von bis zu 8 Personen. Tisch für Konferenzraum Sipilim ist eine ideale Ergänzung der Büromöbel-Serie Sipilim. Standardausstattung: + Rechteckige Tischplatte ca. 220 x 110 cm + 4-Bein Gestell + Beine aus Massivholz Eiche + Tischhöhe ca. 74. + Oberfläche: Melamin. Optional: Echtholz-Furnier. Maße Konferenzraum Tisch: Gesamtbreite: ca. 220 cm Gesamttiefe: ca. 110 cm Höhe: ca. 74 cm Lieferumfang: Design Konferenzraum Tisch Sipilim Lieferung: Design Konferenzraum Tisch wird zerlegt ausgeliefert. Die Lieferung erfolgt frei Bordsteinkante. Optional deutschlandweit (außer Inseln) (Lieferzeit + 2 Wochen): + Lieferung bis zur Verwendungsstelle + Lieferung, Vertragen, Montage Service, Entsorgung der Verpackung. Qualitätsprodukt vom renommierten Hersteller aus der EU1271,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Dienstleistungen bietet ein typisches Kongresszentrum für Veranstaltungsplaner an? Was sind die wichtigsten Merkmale, die ein Kongresszentrum zu einem geeigneten Veranstaltungsort machen?
Ein typisches Kongresszentrum bietet Dienstleistungen wie Veranstaltungsplanung, technische Ausstattung und Catering an. Die wichtigsten Merkmale, die ein Kongresszentrum zu einem geeigneten Veranstaltungsort machen, sind die Größe der Räumlichkeiten, die technische Ausstattung und die Flexibilität bei der Gestaltung von Veranstaltungen. Außerdem ist die Lage und Erreichbarkeit des Kongresszentrums ein wichtiger Faktor für Veranstaltungsplaner. **
-
Welche Anforderungen muss ein Tagungsraum erfüllen, um als optimaler Veranstaltungsort für geschäftliche Meetings und Konferenzen zu dienen?
Ein optimaler Tagungsraum sollte ausreichend Platz für alle Teilnehmer bieten, gut ausgestattet mit Technik wie Beamer und WLAN sein und eine angenehme Atmosphäre für produktive Meetings schaffen. Zudem sollte er gut erreichbar sein, über ausreichend Parkmöglichkeiten verfügen und Catering-Services anbieten. Die Möglichkeit zur individuellen Gestaltung und Flexibilität bei der Buchung sind weitere wichtige Anforderungen. **
-
Was sind die wichtigsten Merkmale, die ein modernes Kongresszentrum auszeichnen, und wie trägt es zur Attraktivität einer Stadt als Veranstaltungsort bei?
Ein modernes Kongresszentrum zeichnet sich durch eine flexible Raumgestaltung, innovative Technologie und nachhaltige Bauweise aus. Es trägt zur Attraktivität einer Stadt als Veranstaltungsort bei, indem es internationale Veranstaltungen anzieht, die lokale Wirtschaft stärkt und das Image der Stadt als dynamischer und weltoffener Standort fördert. Zudem bietet es den Besuchern und Teilnehmern eine hochwertige Infrastruktur und ein angenehmes Veranstaltungserlebnis. **
-
Wie groß ist die größte Messehalle der Welt? Was sind wichtige Infrastruktureinrichtungen in einer Messehalle?
Die größte Messehalle der Welt ist die New International Expo Center in Shanghai, China, mit einer Gesamtfläche von 500.000 Quadratmetern. Wichtige Infrastruktureinrichtungen in einer Messehalle sind beispielsweise Stromversorgung, Wasseranschlüsse und sanitäre Einrichtungen für Aussteller und Besucher. Außerdem sind moderne Kommunikations- und IT-Infrastrukturen wie WLAN und Telefonanschlüsse unverzichtbar. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.